Online Md5 Generator
Generatore MD5 Online
L'MD5 converte qualsiasi input in un'impronta digitale fissa di 32 caratteri. Incolla del testo o carica un file, e questo strumento gratuito creerà l'hash MD5 in modo da poter verificare l'integrità, confrontare copie o lavorare con checksum legacy.
Genera un Hash
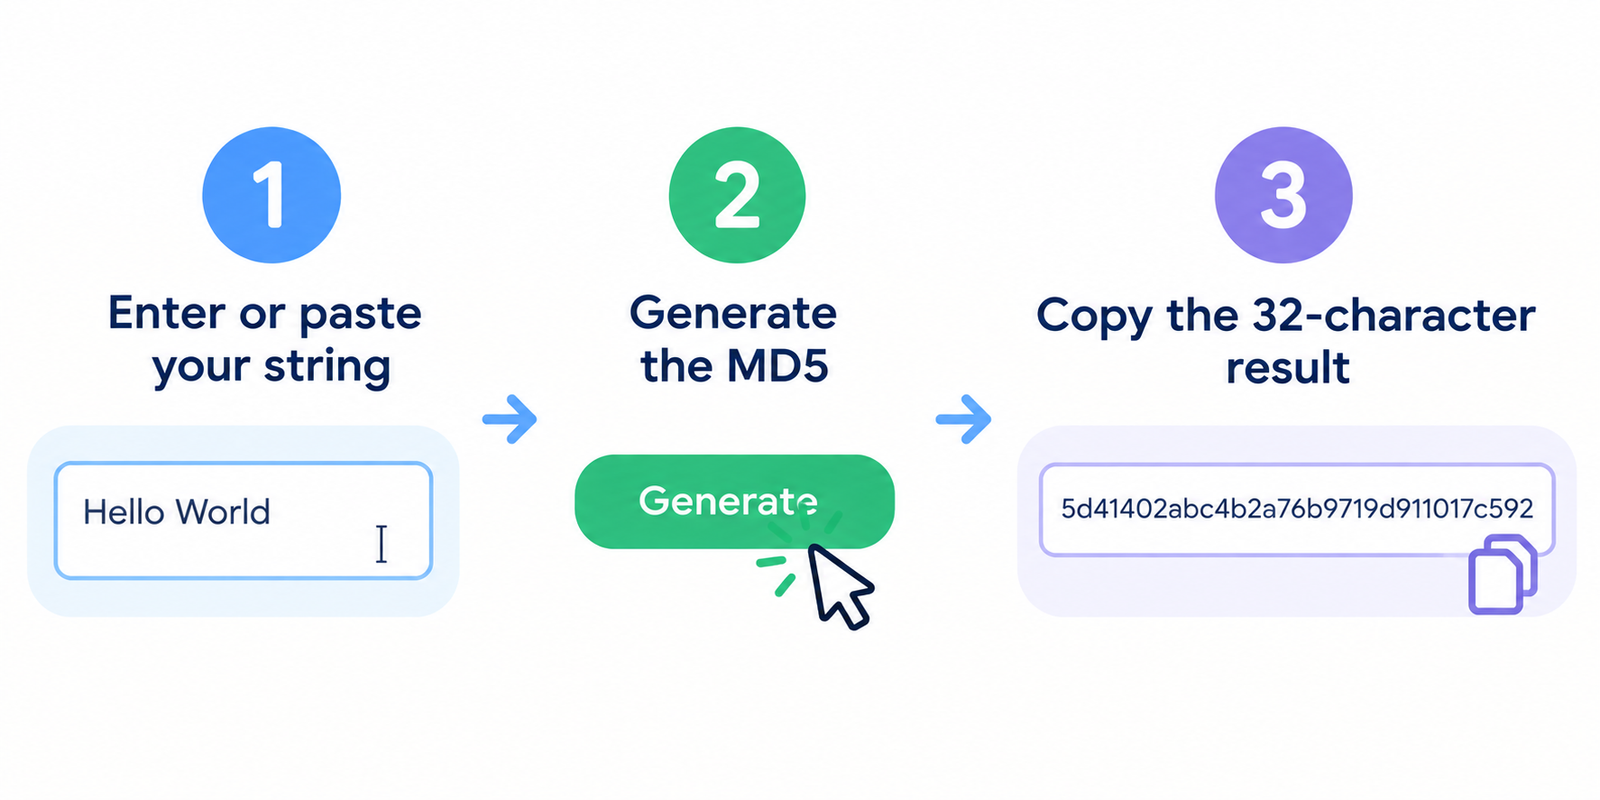
- Inserisci o incolla la tua stringa
- Genera l'MD5
- Copia il risultato di 32 caratteri
Anche una minima modifica nell'input produce un hash completamente diverso.
A cosa serve l'MD5
L'MD5 è ancora ampiamente utilizzato per attività di checksum non legate alla sicurezza:
- Confermare che un download corrisponda all'hash pubblicato dal creatore
- Confrontare due file per vedere se i contenuti sono identici
- Rilevare corruzioni accidentali dopo una copia o un trasferimento
- Lavorare con sistemi più vecchi che richiedono ancora valori MD5
Esempio: il testo hello genera l'hash:
5d41402abc4b2a76b9719d911017c592
Importante: L'MD5 non è sicurezza moderna
L'MD5 è veloce, ma non è considerato sicuro per la crittografia moderna.
| Caso d'uso | MD5 appropriato? |
|---|---|
| Integrità dei file / controlli di corruzione accidentale | Spesso sì |
| Rilevamento di file duplicati esatti | Spesso sì |
| Memorizzazione delle password | No |
| Firme digitali / sicurezza anti-manomissione | No |
| Verifica dell'integrità ad alto rischio | Preferire SHA-256+ |
Le note vulnerabilità alle collisioni significano che gli aggressori possono creare input differenti con lo stesso MD5 in alcuni scenari. Per le password, utilizza algoritmi adattivi forti (come bcrypt, scrypt o Argon2). Per l'integrità sensibile alla sicurezza, preferisci SHA-256 o superiore.
L'MD5 è anche unidirezionale: non è possibile invertire un hash per risalire al testo originale.
Hash di Testo vs Hash di File
È facile confonderli:
- Hash di testo = hash dei caratteri esatti digitati/incollati
- Hash di file = hash dei byte grezzi del file
Un file contenente hello potrebbe non corrispondere all'hash di testo di hello se il file include un ritorno a capo, un BOM o una codifica differente. Quando verifichi i download, calcola sempre l'hash dei byte del file, non solo del nome del file.
Consigli Pratici
- Verifica attentamente la codifica quando confronti con altri strumenti (UTF-8 è comune per il testo)
- Fai attenzione agli spazi finali e alle interruzioni di riga — modificano il risultato
- Per i download di software ufficiali, confronta il risultato con l'hash pubblicato dal venditore
- Se due file “identici” producono hash differenti, controlla la codifica e i caratteri nascosti
- Non incollare password di produzione reali in alcuno strumento online se il tuo modello di minaccia è rigoroso; usa invece strumenti CLI locali
Confronto Rapido degli Hash Comuni
| Algoritmo | Output tipico | Ruolo comune oggi |
|---|---|---|
| MD5 | 32 caratteri esadecimali | Checksum legacy, integrità rapida |
| SHA-1 | 40 caratteri esadecimali | Solo legacy; da evitare per la sicurezza |
| SHA-256 | 64 caratteri esadecimali | Uso moderno per integrità / sicurezza |
FAQ
Questo strumento è gratuito?
Sì. Puoi generare hash MD5 senza creare un account.
Il mio testo viene caricato su un server?
Se lo strumento è implementato lato client, l'hashing avviene nel tuo browser. Preferisci metodi locali/offline per segreti altamente sensibili.
Due file diversi possono avere lo stesso MD5?
Sì — le collisioni sono possibili con l'MD5. Questo è uno dei motivi per cui non è considerato affidabile per una sicurezza elevata.
Perché il mio hash non corrisponde a quello di un altro strumento?
Differenze di codifica, ritorni a capo, spazi o l'hashing del nome del file anziché del suo contenuto sono cause comuni.
Dovrei memorizzare le password degli utenti come MD5?
No. Utilizza un algoritmo moderno di hashing delle password progettato appositamente per quello scopo.
Strumenti correlati
- URL Encoder Decoder
- Get Source Code of Webpage
- Server Status Checker
- Page Size Checker
- My IP Address
Nota: L'MD5 rimane utile per i confronti di checksum quotidiani, ma non dovrebbe essere preso come riferimento per la protezione delle password o verifiche ad alta sicurezza.