Suspicious Domain Checker
Insira até 20 URLs (cada URL deve estar em uma linha separada)
Verificador de Domínios Suspeitos
Nem todo link desconhecido é perigoso — mas domínios desconhecidos ou incomuns merecem uma análise cuidadosa antes de você interagir com eles.
Cole até 20 URLs ou domínios, um por linha, e este Verificador de Domínios Suspeitos gratuito ajuda você a analisar os sinais disponíveis de risco e reputação.
Ele pode ser útil ao filtrar links desconhecidos, revisar domínios de referência, verificar URLs de mensagens ou investigar domínios que pareçam incomuns.
Importante: Uma verificação de domínio é apenas uma triagem de segurança inicial. Um resultado limpo não prova que um site é seguro, e um aviso não prova automaticamente intenção maliciosa.
Como Usar o Verificador de Domínios Suspeitos
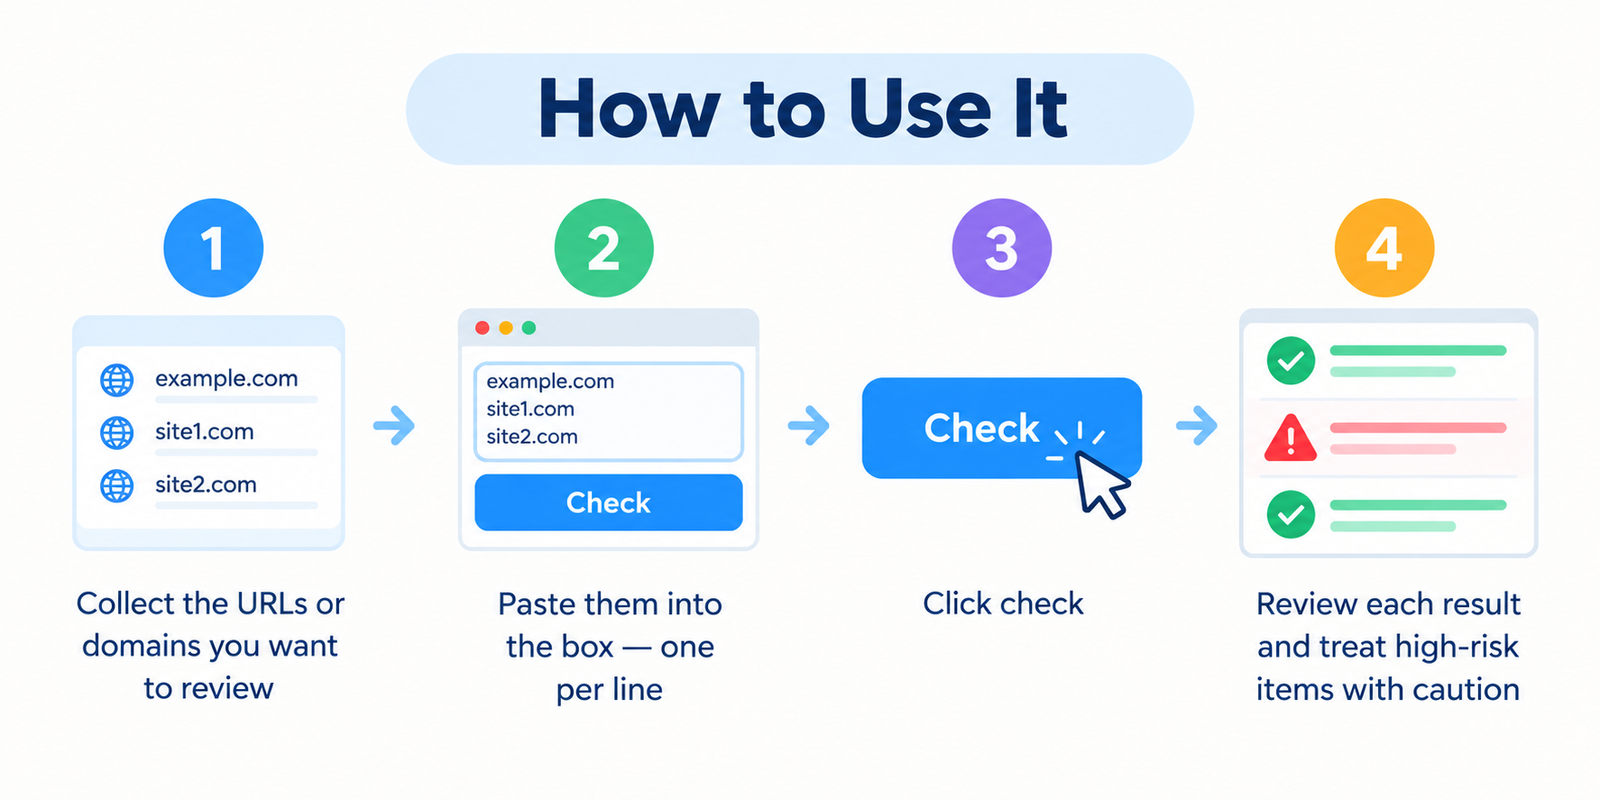
- Colete as URLs ou os domínios que você deseja analisar.
- Cole-os na caixa de entrada, com uma entrada por linha.
- Clique no botão de verificação.
- Revise os indicadores de reputação ou risco disponíveis.
- Investigue resultados incomuns ou sinalizados antes de visitar ou interagir com o site.
A ferramenta pode funcionar com URLs completas ou domínios simples, dependendo do formato de entrada compatível.
O que é um Verificador de Domínios Suspeitos?
Um Verificador de Domínios Suspeitos é um utilitário de segurança de sites que ajuda a analisar informações disponíveis sobre um domínio ou URL em busca de sinais de alerta que possam merecer investigação mais aprofundada.
Dependendo dos dados disponíveis para a ferramenta, as verificações podem incluir informações de reputação, status em listas negras, características do domínio, comportamento de redirecionamento ou outros indicadores relacionados à segurança.
O objetivo não é declarar um site absolutamente seguro ou inseguro. Em vez disso, ele ajuda você a identificar domínios que podem exigir cautela adicional.
O que esta verificação pode ajudar você a investigar
Você pode querer revisar um domínio ao fazer perguntas como:
- Este domínio possui avisos conhecidos de segurança ou reputação?
- A URL parece imitar uma marca ou serviço bem conhecido?
- Vale a pena investigar um domínio desconhecido recebido por e-mail, SMS ou chat?
- Um domínio de referência em um relatório de backlinks parece incomum?
- O site redireciona os visitantes para algum lugar inesperado?
- Há poucas informações disponíveis para tomar uma decisão confiante?
Um verificador de domínio deve ser usado em conjunto com as proteções de segurança do seu navegador, antivírus ou software de segurança de endpoint, além de bom senso e julgamento cuidadoso.
Sinais de Alerta Comuns para Revisar
Nenhum sinal de alerta isolado prova que um domínio é malicioso. O risco deve ser avaliado usando vários sinais em conjunto.
| Sinal | Por que merece atenção |
|---|---|
| Aviso de segurança conhecido | A URL ou o domínio podem aparecer em dados disponíveis de malware, phishing ou reputação. |
| Nome de domínio similar (Look-alike) | Atacantes podem usar nomes que se parecem muito com bancos, lojas, redes sociais ou portais de login. |
| Redirecionamentos inesperados | O destino final pode ser diferente da URL que você esperava visitar. |
| Registro muito recente | Um domínio novo não é automaticamente inseguro, mas o histórico limitado pode dificultar a avaliação da reputação. |
| Estrutura de URL incomum | Erros de digitação, subdomínios enganosos, caracteres excessivos ou estruturas de domínio confusas podem merecer uma análise mais detalhada. |
| Dados de reputação limitados | Domínios novos ou pouco conhecidos podem ainda não ter histórico suficiente para que os sistemas de reputação os avaliem com confiança. |
Sempre considere o contexto completo em vez de confiar em um único indicador.
Domínios novos não são automaticamente perigosos
Um domínio registrado recentemente pode pertencer a um novo negócio, blog, projeto ou organização totalmente legítimo.
Portanto, a idade do domínio deve ser tratada como contexto, e não como prova de comportamento malicioso.
Um domínio novo pode merecer atenção extra quando combinado com outros sinais de alerta, tais como:
- Um nome que imita de perto uma empresa confiável
- Uma solicitação inesperada de login ou pagamento
- Avisos de segurança
- Redirecionamentos enganosos
- Solicitações de senhas, dados de cartão ou informações sensíveis
- Conteúdo de página incomum ou enganoso
Domínios Similares e de Falsificação de Identidade (Impersonation)
Uma técnica comum de phishing é registrar um domínio que se parece com um site legítimo.
Os exemplos podem incluir:
- Substituir uma letra por um caractere de aparência semelhante
- Adicionar palavras extras antes ou depois de uma marca conhecida
- Usar um subdomínio enganoso
- Alterar o domínio de nível superior (TLD)
- Usar pequenas diferenças ortográficas que são fáceis de não notar
Sempre leia com atenção o domínio registrado real, especialmente antes de inserir senhas, informações de pagamento ou dados pessoais.
Como Ler os Resultados com Responsabilidade
Nenhum problema conhecido encontrado
Os dados disponíveis não identificaram um aviso conhecido no momento da verificação. Isso não é uma garantia de que o site é seguro.
Sinais suspeitos ou elevados
Um ou mais indicadores merecem uma investigação mais detalhada. Evite enviar informações confidenciais até que você tenha verificado o site de forma independente.
Aviso conhecido ou resultado de alto risco
Trate o domínio com cautela. Evite downloads, logins, pagamentos ou outras interações até que o aviso seja investigado de forma independente.
Dados limitados ou indisponíveis
Pode não haver informações de reputação suficientes para chegar a uma conclusão útil. Domínios novos ou menos conhecidos comumente têm histórico limitado.
Por que um Resultado Limpo Não É uma Garantia de Segurança
As bases de dados de ameaças e reputação não conseguem identificar todos os sites nocivos imediatamente.
Uma página de phishing ou malware recém-criada pode aparecer antes que os sistemas de reputação tenham coletado informações suficientes para sinalizá-la.
Um domínio também pode mudar de comportamento ao longo do tempo ou conter páginas legítimas e comprometidas ao mesmo tempo.
Por esse motivo, avalie sempre a URL exata e as circunstâncias em que você a recebeu.
Domínios Suspeitos em Relatórios de Backlinks
Ferramentas de SEO às vezes relatam backlinks de domínios desconhecidos ou de baixa qualidade.
Um backlink incomum não significa automaticamente que seu site tem um problema, e você não deve desautorizar (disavow) automaticamente todos os domínios com aparência suspeita.
O Google afirma que a maioria dos sites não precisa usar a ferramenta Disavow Links (Desautorizar Links), porque seus sistemas geralmente conseguem determinar quais links devem ser confiáveis.
Se você estiver investigando backlinks, considere primeiro:
- Se você ou alguém trabalhando para você criou intencionalmente os links
- Se os links fazem parte de um esquema de links pago ou manipulativo
- Se você tem um número significativo de links artificiais ou de baixa qualidade
- Se o Search Console mostra uma ação manual por links não naturais
A ferramenta Disavow Links é um recurso avançado e deve ser usada com cautela.
Hábitos Práticos de Segurança
- Leia o nome completo do domínio antes de clicar.
- Tenha cautela com mensagens urgentes alegando que sua conta será encerrada ou suspensa.
- Não insira senhas após seguir um link inesperado.
- Abra serviços importantes usando seu próprio favorito ou aplicativo oficial quando possível.
- Use senhas exclusivas e autenticação multifator para contas importantes.
- Mantenha seu navegador, sistema operacional e software de segurança atualizados.
- Evite baixar arquivos executáveis ou extensões de navegador inesperados.
- Verifique solicitações incomuns por meio de um método de contato oficial independente.
O que fazer se um link parecer suspeito
- Não insira informações de login, bancárias ou pessoais.
- Verifique a ortografia do domínio com atenção.
- Procure o site oficial da organização de forma independente.
- Compare a URL suspeita com o domínio oficial conhecido.
- Use serviços confiáveis de segurança ou reputação para verificações adicionais.
- Se a mensagem afirmar vir de uma empresa, entre em contato com essa empresa por meio de seu site ou aplicativo oficial.
Verificador de Domínios Suspeitos vs. Software Antivírus
Essas ferramentas servem a propósitos diferentes.
| Ferramenta | Propósito Principal |
|---|---|
| Verificador de Domínios Suspeitos | Analisa informações disponíveis de risco e reputação de domínios ou URLs. |
| Antivírus / Segurança de Endpoint | Protege seu dispositivo contra malware, arquivos maliciosos e outras ameaças. |
| Proteção do Navegador | Pode avisar ao tentar visitar sites conhecidos como perigosos. |
Esta ferramenta não examina arquivos em seu computador e não deve ser tratada como um substituto para um software de segurança de endpoint.
Perguntas Frequentes
O Verificador de Domínios Suspeitos é gratuito?
Sim. Você pode usar o verificador padrão sem criar uma conta.
Quantas URLs posso verificar de uma vez?
Você pode verificar até 20 URLs ou domínios por vez, com uma entrada por linha.
Um resultado limpo significa que um site é totalmente seguro?
Não. Um resultado limpo significa apenas que os dados disponíveis não identificaram um problema conhecido no momento da verificação.
Um aviso prova que um site é malicioso?
Nem sempre. Falsos positivos e informações de reputação desatualizadas são possíveis, portanto, resultados importantes devem ser verificados de forma independente.
Um subdomínio pode ser inseguro enquanto o domínio principal é legítimo?
Sim. Hosts ou subdomínios diferentes podem servir conteúdos diferentes. Quando possível, verifique o nome de host ou a URL exata que foi fornecida a você.
Um domínio novo é automaticamente suspeito?
Não. A idade do domínio é apenas um elemento de contexto e deve ser considerada junto com outros indicadores.
O HTTPS é prova de que um site é seguro?
Não. O HTTPS criptografa a comunicação entre seu navegador e o site, mas um site malicioso também pode usar HTTPS.
Isso é o mesmo que um escaneamento de antivírus?
Não. Esta ferramenta avalia sinais disponíveis de domínio ou URL. Ela não examina seu computador ou arquivos baixados em busca de malware.
Devo desautorizar (disavow) todos os backlinks suspeitos?
Não. A maioria dos sites não precisa desautorizar backlinks indesejados comuns. A ferramenta Disavow do Google é destinada a situações específicas envolvendo links artificiais ou de spam substanciais e deve ser usada com cautela.
Ferramentas Relacionadas
- Consulta de Blacklist
- Verificador de Malware do Google
- Verificador Whois
- Verificador de Idade de Domínio
- Verificador de Status do Servidor
Aviso Legal
O Verificador de Domínios Suspeitos fornece apenas sinais informativos de risco e reputação. Os resultados dependem das informações disponíveis no momento da verificação e podem estar incompletos, atrasados ou incorretos.
Um resultado limpo não garante que um site seja seguro, e um aviso deve ser investigado de forma independente antes de se chegar a uma conclusão final.
Se uma URL solicitar senhas, dados de pagamento, downloads ou outras informações confidenciais e você não tiver certeza sobre sua autenticidade, verifique a solicitação por meio do site oficial da organização ou de outro canal confiável antes de prosseguir.