Suspicious Domain Checker
अधिकतम 20 URL दर्ज करें (हर URL अलग पंक्ति में होना चाहिए)
संदिग्ध डोमेन चेकर
हर अपरिचित लिंक खतरनाक नहीं होता — लेकिन किसी अज्ञात या असामान्य डोमेन के साथ बातचीत करने से पहले उसकी सावधानीपूर्वक समीक्षा करना आवश्यक है।
एक बार में अधिकतम 20 यूआरएल या डोमेन (प्रति पंक्ति एक) पेस्ट करें, और यह मुफ़्त संदिग्ध डोमेन चेकर आपको उपलब्ध जोखिम और प्रतिष्ठा संकेतों की समीक्षा करने में मदद करता है।
यह अपरिचित लिंक की जाँच करते समय, संदर्भ देने वाले (रेफरिंग) डोमेन की समीक्षा करते समय, संदेशों से प्राप्त यूआरएल की जाँच करते समय, या असामान्य दिखने वाले डोमेन की छानबीन करते समय उपयोगी हो सकता है।
महत्वपूर्ण: डोमेन जाँच केवल एक शुरुआती सुरक्षा जाँच है। एक साफ परिणाम यह साबित नहीं करता है कि वेबसाइट सुरक्षित है, और कोई चेतावनी स्वचालित रूप से दुर्भावनापूर्ण इरादे को साबित नहीं करती है।
संदिग्ध डोमेन चेकर का उपयोग कैसे करें
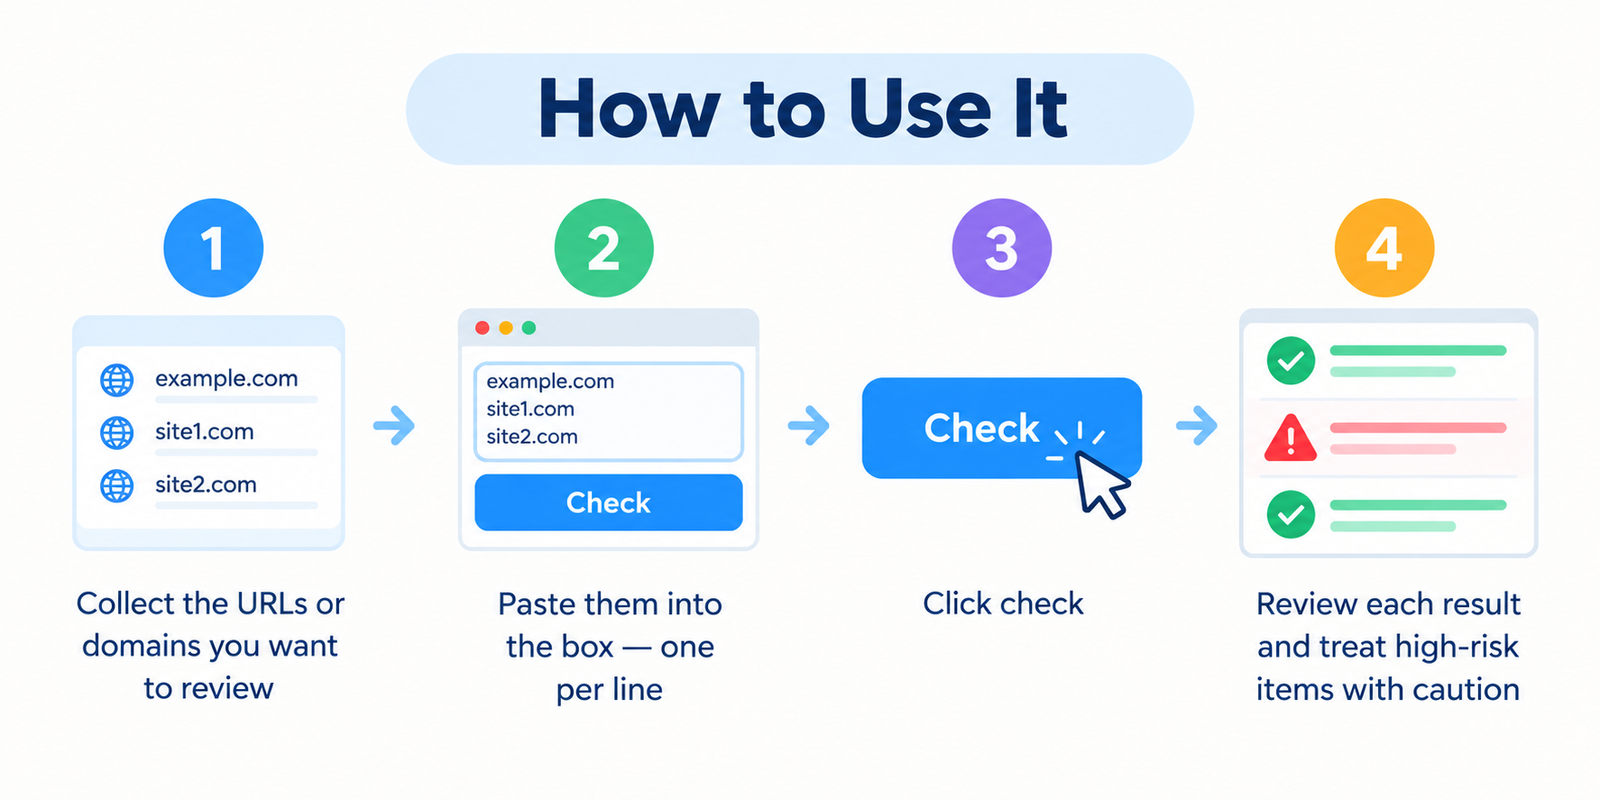
- उन यूआरएल या डोमेन को एकत्र करें जिनकी आप समीक्षा करना चाहते हैं।
- उन्हें इनपुट बॉक्स में प्रति पंक्ति एक प्रविष्टि के रूप में पेस्ट करें।
- जाँच बटन पर क्लिक करें।
- उपलब्ध प्रतिष्ठा या जोखिम संकेतकों की समीक्षा करें।
- वेबसाइट पर जाने या उससे बातचीत करने से पहले असामान्य या चिह्नित (फ्लैग किए गए) परिणामों की छानबीन करें।
समर्थित इनपुट प्रारूप के आधार पर यह टूल पूर्ण यूआरएल या साधारण डोमेन के साथ काम कर सकता है।
संदिग्ध डोमेन चेकर क्या है?
संदिग्ध डोमेन चेकर एक वेबसाइट-सुरक्षा यूटिलिटी है जो किसी डोमेन या यूआरएल के बारे में उपलब्ध जानकारी की समीक्षा करने में मदद करती है ताकि उन चेतावनी संकेतों का पता लगाया जा सके जिन पर आगे और जाँच की आवश्यकता हो सकती है।
टूल के लिए उपलब्ध डेटा के आधार पर, जाँच में प्रतिष्ठा की जानकारी, ब्लैकलिस्ट की स्थिति, डोमेन विशेषताएँ, रीडायरेक्ट व्यवहार, या अन्य सुरक्षा-संबंधित संकेतक शामिल हो सकते हैं।
इसका उद्देश्य किसी वेबसाइट को पूरी तरह से सुरक्षित या असुरक्षित घोषित करना नहीं है। इसके बजाय, यह उन डोमेन की पहचान करने में आपकी मदद करता है जिनके लिए अतिरिक्त सावधानी की आवश्यकता हो सकती है।
यह जाँच आपको किन चीज़ों की छानबीन करने में मदद कर सकती है
जब आपके मन में इस तरह के सवाल हों, तो आप किसी डोमेन की समीक्षा करना चाह सकते हैं:
- क्या इस डोमेन पर सुरक्षा या प्रतिष्ठा से जुड़ी कोई ज्ञात चेतावनी है?
- क्या यूआरएल किसी जानी-मानी ब्रांड या सेवा की नकल करता हुआ प्रतीत होता है?
- क्या किसी ईमेल, एसएमएस या चैट से मिला कोई अपरिचित डोमेन जाँचने योग्य है?
- क्या बैकलिंक रिपोर्ट में कोई संदर्भ देने वाला (रेफरिंग) डोमेन असामान्य लगता है?
- क्या वेबसाइट आगंतुकों को किसी अप्रत्याशित स्थान पर रीडायरेक्ट करती है?
- क्या कोई पुख्ता निर्णय लेने के लिए बहुत कम जानकारी उपलब्ध है?
डोमेन चेकर का उपयोग आपके ब्राउज़र की सुरक्षा सुरक्षा, एंटीवायरस या एंडपॉइंट सुरक्षा सॉफ्टवेयर और सावधानीपूर्वक निर्णय लेने की क्षमता के साथ मिलकर किया जाना चाहिए।
समीक्षा करने के लिए सामान्य चेतावनी संकेत
कोई भी अकेला चेतावनी संकेत यह साबित नहीं करता है कि कोई डोमेन दुर्भावनापूर्ण है। जोखिम का मूल्यांकन कई संकेतों को एक साथ जोड़कर किया जाना चाहिए।
| संकेत | इस पर ध्यान क्यों दिया जाना चाहिए |
|---|---|
| ज्ञात सुरक्षा चेतावनी | यूआरएल या डोमेन उपलब्ध मैलवेयर, फ़िशिंग या प्रतिष्ठा डेटा में दिखाई दे सकता है। |
| रुप-रंग में मेल खाने वाला (लुक-अलाइक) डोमेन नाम | आक्रमणकारी ऐसे नामों का उपयोग कर सकते हैं जो बैंकों, स्टोरों, सोशल नेटवर्क या लॉगिन पोर्टल्स से बहुत मिलते-जुलते हैं। |
| अप्रत्याशित रीडायरेक्ट | अंतिम गंतव्य उस यूआरएल से अलग हो सकता है जिस पर आप जाने की उम्मीद कर रहे थे। |
| बहुत हाल ही में हुआ पंजीकरण | एक नया डोमेन स्वचालित रूप से असुरक्षित नहीं होता है, लेकिन सीमित इतिहास के कारण प्रतिष्ठा का मूल्यांकन करना कठिन हो सकता है। |
| असामान्य यूआरएल संरचना | वर्तनी की गलतियाँ, गुमराह करने वाले सबडोमेन, अत्यधिक वर्ण (characters), या भ्रमित करने वाली डोमेन संरचनाओं की करीब से समीक्षा करने की आवश्यकता हो सकती है। |
| सीमित प्रतिष्ठा डेटा | नए या कम प्रसिद्ध डोमेन के पास शायद अभी तक प्रतिष्ठा प्रणालियों द्वारा उनका विश्वासपूर्वक आकलन करने के लिए पर्याप्त इतिहास न हो। |
केवल एक संकेतक पर भरोसा करने के बजाय हमेशा संपूर्ण संदर्भ पर विचार करें।
नए डोमेन स्वचालित रूप से खतरनाक नहीं होते हैं
हाल ही में पंजीकृत डोमेन किसी पूरी तरह से वैध नए व्यवसाय, ब्लॉग, प्रोजेक्ट या संगठन से संबंधित हो सकता है।
इसलिए डोमेन की उम्र को दुर्भावनापूर्ण व्यवहार के प्रमाण के रूप में नहीं, बल्कि संदर्भ (context) के रूप में माना जाना चाहिए।
जब किसी नए डोमेन को अन्य चेतावनी संकेतों के साथ जोड़ा जाता है तो उसकी अतिरिक्त समीक्षा की आवश्यकता हो सकती है, जैसे कि:
- एक ऐसा नाम जो किसी भरोसेमंद कंपनी की हूबहू नकल करता हो
- एक अप्रत्याशित लॉगिन या भुगतान अनुरोध
- सुरक्षा चेतावनियाँ
- गुमराह करने वाले रीडायरेक्ट
- पासवर्ड, कार्ड विवरण या संवेदनशील जानकारी के लिए अनुरोध
- असामान्य या भ्रामक पेज सामग्री
रुप-रंग में मेल खाने वाले (लुक-अलाइक) और प्रतिरूपण (इम्परसोनेशन) वाले डोमेन
एक आम फ़िशिंग तकनीक ऐसा डोमेन पंजीकृत करना है जो किसी वैध वेबसाइट जैसा दिखता हो।
इसके उदाहरणों में शामिल हो सकते हैं:
- किसी अक्षर को दिखने में वैसे ही दूसरे अक्षर से बदलना
- किसी जाने-माने ब्रांड से पहले या बाद में अतिरिक्त शब्द जोड़ना
- गुमराह करने वाले सबडोमेन का उपयोग करना
- टॉप-लेवल डोमेन बदलना
- वर्तनी (स्पेलिंग) में ऐसे छोटे अंतर रखना जिन्हें आसानी से नजरअंदाज किया जा सके
वास्तविक पंजीकृत डोमेन को हमेशा ध्यान से पढ़ें, विशेष रूप से पासवर्ड, भुगतान की जानकारी या व्यक्तिगत डेटा दर्ज करने से पहले।
परिणामों को जिम्मेदारी से कैसे पढ़ें
कोई ज्ञात समस्या नहीं मिली
जाँच के समय उपलब्ध डेटा में किसी ज्ञात चेतावनी की पहचान नहीं हुई। यह इस बात की गारंटी नहीं है कि वेबसाइट सुरक्षित है।
संदिग्ध या उन्नत संकेत
एक या अधिक संकेतकों पर गहन जाँच की आवश्यकता है। जब तक आप वेबसाइट का स्वतंत्र रूप से सत्यापन नहीं कर लेते, तब तक संवेदनशील जानकारी सबमिट करने से बचें।
ज्ञात चेतावनी या उच्च जोखिम वाला परिणाम
डोमेन के प्रति सावधानी बरतें। जब तक चेतावनी की स्वतंत्र रूप से जाँच नहीं हो जाती, तब तक डाउनलोड, लॉगिन, भुगतान या अन्य सहभागिता से बचें।
सीमित या अनुपलब्ध डेटा
शायद किसी उपयोगी निष्कर्ष तक पहुँचने के लिए पर्याप्त प्रतिष्ठा जानकारी उपलब्ध न हो। नए या कम जाने-माने डोमेन का इतिहास आमतौर पर सीमित होता है।
साफ परिणाम सुरक्षा की गारंटी क्यों नहीं है
खतरे और प्रतिष्ठा से जुड़े डेटाबेस हर हानिकारक वेबसाइट की तुरंत पहचान नहीं कर सकते।
कोई नया बना फ़िशिंग या मैलवेयर पेज तब सामने आ सकता है जब प्रतिष्ठा प्रणालियों ने उसे चिह्नित (फ्लैग) करने के लिए पर्याप्त जानकारी एकत्र नहीं की हो।
कोई डोमेन समय के साथ अपना व्यवहार भी बदल सकता है या उसमें वैध और समझौता किए गए (कंप्रमाइज्ड) दोनों तरह के पेज हो सकते हैं।
इस कारण से, हमेशा सटीक यूआरएल और उन परिस्थितियों का मूल्यांकन करें जिनमें आपको वह प्राप्त हुआ था।
बैकलिंक रिपोर्ट में संदिग्ध डोमेन
एसईओ (SEO) टूल कभी-कभी अपरिचित या कम गुणवत्ता वाले डोमेन से बैकलिंक की रिपोर्ट देते हैं।
असामान्य बैकलिंक का मतलब यह नहीं है कि आपकी वेबसाइट में कोई समस्या है, और आपको हर संदिग्ध दिखने वाले डोमेन को स्वचालित रूप से अस्वीकार (disavow) नहीं करना चाहिए।
गूगल का कहना है कि अधिकांश वेबसाइटों को डिसअवू लिंक्स (Disavow Links) टूल का उपयोग करने की आवश्यकता नहीं है क्योंकि इसकी प्रणालियाँ आमतौर पर यह निर्धारित कर सकती हैं कि किन लिंक पर भरोसा करना है।
यदि आप बैकलिंक की छानबीन कर रहे हैं, तो पहले इन बातों पर विचार करें:
- क्या आपने या आपके लिए काम करने वाले किसी व्यक्ति ने जानबूझकर लिंक बनाए हैं
- क्या लिंक किसी भुगतान किए गए या हेरफेर वाले लिंक योजना (scheme) का हिस्सा हैं
- क्या आपके पास कृत्रिम या कम गुणवत्ता वाले लिंक की एक महत्वपूर्ण संख्या है
- क्या सर्च कंसोल (Search Console) में अप्राकृतिक-लिंक से जुड़ी कोई मैन्युअल कार्रवाई (manual action) दिखाई देती है
डिसअवू लिंक्स टूल एक उन्नत सुविधा है और इसका उपयोग सावधानी के साथ किया जाना चाहिए।
व्यावहारिक सुरक्षा आदतें
- क्लिक करने से पहले पूरा डोमेन नाम पढ़ें।
- ऐसे अत्यावश्यक संदेशों के प्रति सतर्क रहें जो दावा करते हैं कि आपका खाता बंद या निलंबित (suspend) कर दिया जाएगा।
- किसी अप्रत्याशित लिंक का अनुसरण करने के बाद पासवर्ड दर्ज न करें।
- जब संभव हो तो अपने खुद के बुकमार्क या आधिकारिक ऐप का उपयोग करके महत्वपूर्ण सेवाएँ खोलें।
- महत्वपूर्ण खातों के लिए अद्वितीय पासवर्ड और बहु-कारक प्रमाणीकरण (multi-factor authentication) का उपयोग करें।
- अपने ब्राउज़र, ऑपरेटिंग सिस्टम और सुरक्षा सॉफ़्टवेयर को अपडेट रखें।
- अप्रत्याशित निष्पादित (executable) फ़ाइलों या ब्राउज़र एक्सटेंशन को डाउनलोड करने से बचें।
- किसी स्वतंत्र आधिकारिक संपर्क माध्यम से असामान्य अनुरोधों का सत्यापन करें।
यदि कोई लिंक संदिग्ध लगे तो क्या करें
- लॉगिन, बैंकिंग या व्यक्तिगत जानकारी दर्ज न करें।
- डोमेन की वर्तनी (स्पेलिंग) की सावधानीपूर्वक जाँच करें।
- स्वतंत्र रूप से संगठन की आधिकारिक वेबसाइट खोजें।
- संदिग्ध यूआरएल की तुलना ज्ञात आधिकारिक डोमेन से करें।
- अतिरिक्त जाँच के लिए भरोसेमंद सुरक्षा या प्रतिष्ठा सेवाओं का उपयोग करें।
- यदि संदेश किसी कंपनी की ओर से आने का दावा करता है, तो उसकी आधिकारिक वेबसाइट या ऐप के माध्यम से उस कंपनी से संपर्क करें।
संदिग्ध डोमेन चेकर बनाम एंटीवायरस सॉफ़्टवेयर
ये टूल अलग-अलग उद्देश्यों को पूरा करते हैं।
| टूल | मुख्य उद्देश्य |
|---|---|
| संदिग्ध डोमेन चेकर | उपलब्ध डोमेन या यूआरएल जोखिम और प्रतिष्ठा की जानकारी की समीक्षा करता है। |
| एंटीवायरस / एंडपॉइंट सुरक्षा | आपके डिवाइस को मैलवेयर, दुर्भावनापूर्ण फ़ाइलों और अन्य खतरों से बचाता है। |
| ब्राउज़र सुरक्षा | ज्ञात खतरनाक वेबसाइटों पर जाने का प्रयास करने पर चेतावनी दे सकता है। |
यह टूल आपके कंप्यूटर पर फ़ाइलों को स्कैन नहीं करता है और इसे एंडपॉइंट सुरक्षा सॉफ़्टवेयर के विकल्प के रूप में नहीं माना जाना चाहिए।
अक्सर पूछे जाने वाले प्रश्न
क्या संदिग्ध डोमेन चेकर मुफ़्त है?
हाँ। आप खाता बनाए बिना मानक चेकर का उपयोग कर सकते हैं।
मैं एक बार में कितने यूआरएल की जाँच कर सकता हूँ?
आप एक समय में प्रति पंक्ति एक प्रविष्टि के साथ अधिकतम 20 यूआरएल या डोमेन की जाँच कर सकते हैं।
क्या साफ परिणाम का मतलब यह है कि वेबसाइट पूरी तरह से सुरक्षित है?
नहीं। साफ परिणाम का केवल यह अर्थ है कि जाँच के समय उपलब्ध डेटा ने किसी ज्ञात समस्या की पहचान नहीं की थी।
क्या कोई चेतावनी यह साबित करती है कि वेबसाइट दुर्भावनापूर्ण है?
हमेशा नहीं। झूठी सकारात्मक (False positives) और पुरानी प्रतिष्ठा की जानकारी संभव है, इसलिए महत्वपूर्ण परिणामों का स्वतंत्र रूप से सत्यापन किया जाना चाहिए।
क्या मुख्य डोमेन के वैध होने पर भी कोई सबडोमेन असुरक्षित हो सकता है?
हाँ। अलग-अलग होस्ट या सबडोमेन अलग-अलग सामग्री परोस सकते हैं। जब संभव हो, उस सटीक होस्टनाम या यूआरएल की जाँच करें जो आपको दिया गया था।
क्या नया डोमेन स्वचालित रूप से संदिग्ध होता है?
नहीं। डोमेन की उम्र केवल एक संदर्भ है और इसे अन्य संकेतकों के साथ मिलकर माना जाना चाहिए।
क्या HTTPS इस बात का प्रमाण है कि वेबसाइट सुरक्षित है?
नहीं। HTTPS आपके ब्राउज़र और वेबसाइट के बीच संचार को एन्क्रिप्ट करता है, लेकिन कोई दुर्भावनापूर्ण वेबसाइट भी HTTPS का उपयोग कर सकती है।
क्या यह एंटीवायरस स्कैन जैसा ही है?
नहीं। यह टूल उपलब्ध डोमेन या यूआरएल संकेतों का मूल्यांकन करता है। यह मैलवेयर के लिए आपके कंप्यूटर या डाउनलोड की गई फ़ाइलों को स्कैन नहीं करता है।
क्या मुझे हर संदिग्ध बैकलिंक को अस्वीकार (disavow) करना चाहिए?
नहीं। अधिकांश वेबसाइटों को सामान्य अवांछित बैकलिंक को अस्वीकार करने की आवश्यकता नहीं है। गूगल का डिसअवू टूल पर्याप्त कृत्रिम या स्पैमयुक्त लिंक से जुड़ी विशिष्ट स्थितियों के लिए है और इसका उपयोग सावधानी से किया जाना चाहिए।
संबंधित टूल
अस्वीकरण (डिस्क्लेमर)
संदिग्ध डोमेन चेकर केवल सूचनात्मक जोखिम और प्रतिष्ठा संकेत प्रदान करता है। परिणाम जाँच के समय उपलब्ध जानकारी पर निर्भर करते हैं और अधूरे, विलंबित या गलत हो सकते हैं।
एक साफ परिणाम इस बात की गारंटी नहीं देता है कि वेबसाइट सुरक्षित है, और किसी अंतिम निष्कर्ष पर पहुँचने से पहले चेतावनी की स्वतंत्र रूप से छानबीन की जानी चाहिए।
यदि कोई यूआरएल पासवर्ड, भुगतान विवरण, डाउनलोड या अन्य संवेदनशील जानकारी मांगता है और आप इसकी प्रामाणिकता के बारे में निश्चित नहीं हैं, तो आगे बढ़ने से पहले संगठन की आधिकारिक वेबसाइट या किसी अन्य भरोसेमंद चैनल के माध्यम से अनुरोध का सत्यापन करें।